솔루션 개요
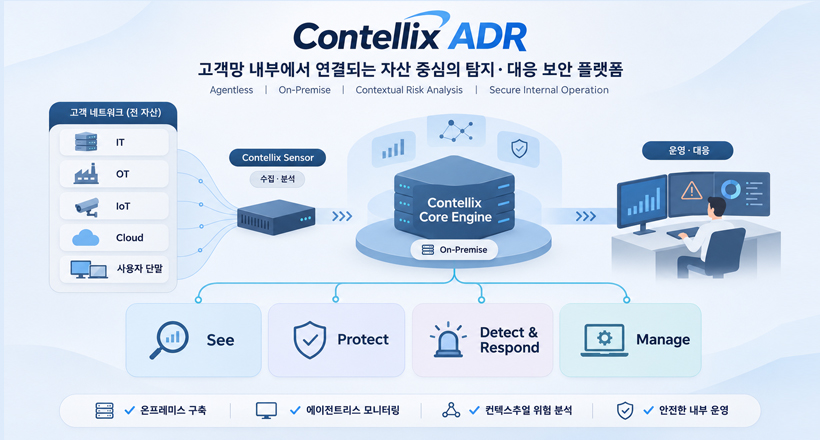
Contellix ADR은 IT·OT·IoT·클라우드 환경의 다양한 네트워크 자산을 식별하고, 맥락 기반 위험도 분석을 통해 취약점과 보안 위협을 탐지·대응하는 자산 기반 통합 보안 플랫폼입니다.
별도의 Agent 설치나 네트워크 구성 변경 없이 자산 탐색부터 위험도 분석, 위협 탐지 및 즉각적인 대응까지 지원하며, 모든 과정이 고객 내부망에서 이루어지는 완전한 On-Premise 보안 환경을 제공합니다.
대형 침해사고의 공통점 — 보지 못한 내부 자산
2025년 국내 통신 · 금융 · 유통 · 가상자산 · 게임 분야에서 잇따른 대형 침해사고는 모두 인지하지 못한 자산의 방치된
취약점과, 실시간으로 감시되지 않은 내부 트래픽 이상 행위에서 시작됐습니다.
-
Visibility
자산을 100% 알지 못한다
수작업 대장과 부정확한 CMDB, 미인지 자산, 관리되지 않는 OT · IoT 장비가 공격의 출발점이 됩니다.
-
Context
경보에 맥락이 없다
단순 이벤트 경보는 경보 피로만 만들고, 정작 치명적인 약점은 걸러지지 않습니다.
-
Silos
정보가 흩어져 있다
자산 · 취약점 · 트래픽이 서로 다른 도구에 있어 “어떤 자산의 무엇부터” 판단할 근거가 없습니다.
필요한 것은 CVE 목록이 아니라, 자산 · CVE · 트래픽 · 인텔리전스를 융합한 맥락적 판단입니다.
매일 새로 쏟아지는 CVE와 실제 악용이 확인되는 취약점(KEV)을 사람이 다 읽을 수는 없습니다.
Contellix ADR의 다섯 가지 약속
보안 실무팀이 매일 부딪히는 “무엇이, 어디서, 얼마나 위험한가”에 자산 단위로 답합니다.
-
01 · See
모든 연결 자산을 본다
미러링 DPI · Topology Mapper · Adaptive Active Query 3중 탐지, 자산 고유 ID로 중복 없는 인벤토리. IT · OT · IoT · 가상화 · 클라우드까지.
-
02 · Judge
맥락으로 위험을 판단한다
위협 · 실효 취약 · 노출 · 영향 네 렌즈를 융합하고, “왜 이 점수인가”의 근거와 설명을 함께 제시합니다.
-
03 · Respond
정책으로 탐지 · 대응한다
내장 정책 약 200개를 고객 환경에 맞게 튜닝하고, Alert · 태그 · 경계 · 차단 · 알림까지 정책으로 실행합니다.
-
04 · Operate
하나의 질의로 운영한다
AQL 검색 결과를 그대로 정책 · 대시보드 · 리포트로. 한글 UI와 한글 리포트 템플릿을 기본 제공합니다.
-
05 · Self-contained
고객망 안에서 완결된다
분석 엔진까지 고객 내부에 설치하고, 최신 위협 정보는 서명된 패키지로 오프라인 업데이트합니다.
-
Korea-ready
국내 환경 최적화
망분리 · 데이터 주권 · N2SF 요구를 설계 단계부터 반영했습니다. KISA/KrCERT 긴급 공지도 인텔리전스에 담습니다.
시스템 구성 — 미러링, 센서, 그리고
고객 내부의 분석 서버로 완결
모든 수집 · 분석 · 탐지 · 대응이 고객망 안에서 이루어지고, 외부 지식은 서명된 패키지로만 들어옵니다.
고객 네트워크 (전 자산)
메타데이터만 전송
Contellix Core Engine — 고객 내부 설치
- Agent 설치 없음
- 네트워크 구성 변경 없음
- 운영 무중단
- 인터넷 연결 불필요
국내 고객이 On-Premise를 원하는 이유 — Contellix ADR의 답
| 요구 | 문제 | Contellix ADR의 답 |
|---|---|---|
| 망분리 · 데이터 주권 | 자산 · 트래픽 데이터를 클라우드로 내보낼 수 없음 | 분석 엔진까지 고객 내부 설치, 인터넷 연결 없이 운영. 페이로드 · 파일 · 메일 본문 · OT 공정값은 수집하지 않음 |
| 비용 · 도입 구조 | 연 구독 방식의 글로벌 SaaS 가격 부담 | 고객사 규모에 맞춘 에디션, 오픈소스 플랫폼 기반으로 별도 상용 DB 라이선스 불필요 |
| 클라우드 의존 기능 | 글로벌 자산 DB · 실시간 CVE · 평판 조회는 폐쇄망에서 쓸 수 없음 | Contellix Intelligence DB를 서명된 패키지로 오프라인 업데이트 |
| N2SF · 망분리 정책 | 자산 식별 · 지속적 검증, 망분리 위반 정황 감시 요구 | N2SF 자산식별 · 지속 검증, 업무망↔인터넷망 직접 통신 정황 탐지 정책 기본 제공 |
올인원 한 대부터 다중 사업장 · 클라우드 하이브리드까지
Core와 Sensor는 서비스 단위로 수평 확장됩니다. 사이징 기준은 자산 수가 아니라 미러링 트래픽량과 미러링 포트 수입니다.
| 유형 | 구성 | 용도 |
|---|---|---|
| 올인원 | Core + Sensor를 서버 1대에 통합 | PoV · 소규모 사업장 · 지점 |
| 표준 | Core 1대 + Sensor 여러 대 | 중견기업 본사 · 공장 |
| 대규모 · 이중화 | Core 3노드 클러스터 + Sensor 여러 대 | 대기업 · 무중단 요구 환경 |
| 다중 사업장 | 사업장별 Sensor → 본사 Core | 여러 공장 · 지점 통합 가시성 |
| 클라우드 하이브리드 | 클라우드별 Cloud Sensor → 사내 Core (또는 고객 클라우드 계정에 Core) | IDC · 클라우드 워크로드 가시성 |
센서가 Core와 연결이 끊겨도 로컬에 데이터를 보관했다가 복구 후 순서대로 재전송하며, 지연된 데이터도 원래 시각 기준으로 분석합니다.
2주 PoV로 시작하십시오
무중단 · No Agent · 미러링만으로 귀사 네트워크의 실제 위험을 먼저 보여드립니다. 결과 보고서가 곧 기대효과입니다.
-
01
환경 진단
2일
미러링 지점 · 센서 배치 설계, 배포 모델 선정, 반입 절차 협의
-
02
PoV 수행
2주
무중단 Passive 수집, 성공 기준 실측, PCAP 사전 분석 병행
-
03
결과 보고
3일
자산 · 위험 종합분석 보고서, Critical 자산 공격 시나리오, 차단 리스트 · 조치안
-
04
본 구축
규모별
전사 확대 · 정책 튜닝 · Site/Boundary 설계, SIEM · ITSM · 차단 연동
-
05
운영 · 유지보수
지속
정기 점검 방문, 인텔리전스 패키지 적용, 긴급 · 정책 업데이트
| PoV 준비물 | 코어 스위치 SPAN(또는 TAP) 포트 1~2개 · 센서용 서버 1대(또는 CK 어플라이언스 대여) · 관리 IP 1개 · 콘솔 접속용 브라우저 |
|---|---|
| PoV 산출물 | 자산 실태 종합분석 보고서(전수 인벤토리 · 미인지 자산 · Critical 자산 · 점수 근거 · 공격 시나리오), CVE · Risk Indicator · Activity 분석과 조치 가이드, 방화벽 즉시 차단 리스트 |
자산 탐지 · 센서
Contellix ADR은 자산에 별도의 패킷을 전송하지 않는 Passive 방식을 기본으로, 기존 네트워크 환경이나 업무 운영에 영향을 주지 않으면서 다양한 IT·OT·IoT 자산을 안전하게 탐지합니다.
트래픽 미러링 DPI, Topology Mapper, Adaptive Active Query 등 세 가지 탐지 기술을 활용해 수 분 내 네트워크 자산을 식별하고, 수집된 정보를 상호 교차 검증하여 자산 탐지의 정확성과 신뢰성을 높입니다.
트래픽 미러링 DPI · Topology Mapper · Adaptive Active Query
디섹터 100종 · 메타데이터만 수집
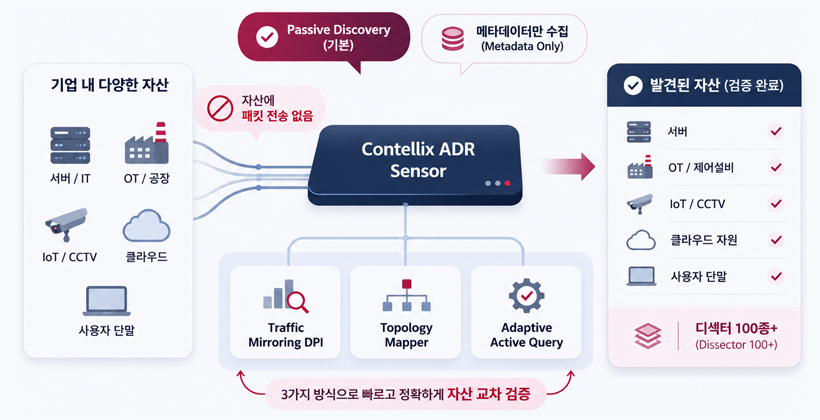
세 가지 기술로 빠짐없이 찾아냅니다
-
01 · Passive
트래픽 미러링 DPI
SPAN/TAP 미러링 트래픽을 심층 분석해 통신하는 모든 자산을 발견합니다. 자산에 패킷을 보내지 않아 OT · 의료 · 레거시 장비에도 안전합니다.
- OUI · DHCP · mDNS/SSDP · SMB/Kerberos · TLS(JA3/JA4) · User-Agent · LLDP/CDP · OT 식별 정보를 수동 추출
-
02 · Mapper
Topology Mapper
스위치 · 라우터를 SNMP · SSH(읽기 전용)로 조회해, 통신이 적은 자산과 물리 위치(스위치 · 포트)까지 확보합니다.
- 포트-MAC · ARP · LLDP/CDP · VLAN · 라우트 → Network Map
- 장비당 동시 질의 1개 · 속도 제한
-
03 · Adaptive Active Query
적응형 능동 질의
Passive로 보지 못한 자산을 찾고, OS 빌드 · 설치 SW · 펌웨어 같은 정보를 보강합니다. 읽기 전용 식별 질의만 사용합니다.
- OT 구간은 기본 비활성, 대역 단위로 명시적으로 허용
- 쓰기 · 제어 명령 절대 미사용, 장애 징후 시 자동 중지
- 센서 부하가 높아지면 스스로 일시정지 — 상황에 맞춰 조절(Adaptive)
발견한 자산을 “중복 없는 한 자산”으로 관리합니다
| 자산 고유 ID | IP · MAC뿐 아니라 하드웨어 시리얼 · 고정 MAC · 데이터 소스 ID · 호스트명과 OS 등을 조합해 중복 없는 ID를 부여합니다. |
|---|---|
| 자동 병합 · 분리 | 다중 NIC · DHCP IP 변경 · 여러 소스에서 본 같은 자산을 하나로 합치고, 상충 증거가 계속되면 자동으로 다시 분리합니다. |
| 수명주기 · 가시성 | 일정 기간 관측되지 않은 자산은 비활성 → 자동 삭제(기간 설정 가능). 운영자가 수정한 속성은 잠가서 덮어쓰지 않습니다. |
| 자동 판정 항목 | 제조사 · 모델 · OS · 펌웨어 · 애플리케이션 · 자산 유형 · Purdue 레벨 |
| 클라우드 자산 | AWS 등 클라우드 미러링 트래픽을 Cloud Sensor가 분석해, 클라우드 워크로드를 사내 자산과 같은 엔진으로 식별합니다. |
Contellix DPI 센서 — 7단계 파이프라인, 디섹터 100종
센서가 뛰어나지 않으면 분석 엔진은 무용지물입니다. 수집과 판단을 처음부터 한 쌍으로 설계했습니다.
-
01
Capture
여러 미러링 포트 동시 수신
-
02
Decode
VLAN · 터널 해제, 중복 제거
-
03
Flow
세션 · 역할 · 내부/외부 판정
-
04
Protocol ID
비표준 포트 서비스까지 식별
-
05
DPI 디섹터
IT · 인증 · 디스커버리 · IoT/BMS · OT 100종
-
06
Extractors
식별 증거 · 행위 · 위협 시그니처
-
07
Output
메타데이터만 압축 · 암호화 전송
| 분야 | 주요 프로토콜 (추출 예시) |
|---|---|
| 네트워크 · 주소 | ARP · IPv4/6 · VLAN · LLDP/CDP · DHCP · DNS · mDNS · NetBIOS · LLMNR · SSDP |
| 웹 · 암호화 | HTTP · TLS 1.0~1.3(인증서 · SNI · 암호 스위트 · JA3/JA4) · QUIC |
| 인증 · 파일 · 원격 | Kerberos · NTLM · LDAP · RADIUS · SMB1/2/3 · RDP · SSH · Telnet · FTP · VNC |
| 관리 · 메일 · 음성 | SNMP · Syslog · NTP · SMTP · POP3 · IMAP · SIP |
| OT / ICS | Modbus/TCP · S7comm · EtherNet/IP(CIP) · Profinet DCP · OPC UA · DNP3 · IEC 60870-5-104 · IEC 61850 MMS · BACnet |
개인정보 · 영업비밀 걱정 없이 도입할 수 있습니다
-
수집하는 것
자산 식별 · 행위 메타데이터
- 프로토콜 헤더 · 협상 정보 · 핑거프린트
- 통신 관계 · 행위 피처 · 위협 신호
- OT 운영 이벤트 발생 사실(PLC 정지 · 코드 다운로드 · 쓰기 명령)
-
수집하지 않는 것
내용(페이로드)은 남기지 않습니다
- 메일 본문 · 첨부, 전송 파일 내용, HTTP Body
- DB 질의 내용 · 결과, 암호화 페이로드
- OT 공정값 · 레지스터 데이터
- 자격증명 원문 — 노출 사실만 기록, 값은 마스킹
위협 시그니처 검사는 메모리에서 일시적으로 수행한 뒤 폐기하고, 근거로는 마스킹된 매칭 지표 일부만 남깁니다.
센서 제품 형태 — 같은 소프트웨어, 환경에 맞는 포장
폐쇄망에서도 오프라인으로 설치되며, 설치 · 활성화 · SPAN 테스트까지 몇 단계면 끝납니다.
-
DEB
소프트웨어 패키지
고객의 Ubuntu Server(가상 · 물리)에 설치합니다. 가장 기본이 되는 형태입니다.
-
OVA
VMware 가상 어플라이언스
가상화 환경에 바로 올려 자동 활성화합니다.
-
AMI
AWS 클라우드 센서
AWS VPC Traffic Mirroring을 받아 클라우드 워크로드를 식별합니다.
-
Appliance
전용 어플라이언스
소프트웨어가 미리 설치된 장비로 공급합니다. 트래픽 규모에 맞는 모델을 선택합니다.
모든 형태를 하나의 관리 화면에서 등록 · 설정 · 원격 명령으로 관리합니다.
처리량 · 드롭률 · 버퍼 상태와, 단방향 SPAN · 무트래픽 · 중복 같은 미러링 구성 오류를 자동으로 진단합니다.
맥락분석 엔진
Contellix ADR은 자산에 별도의 패킷을 전송하지 않는 Passive 방식을 기본으로, 기존 네트워크 환경이나 업무 운영에 영향을 주지 않으면서 다양한 IT·OT·IoT 자산을 안전하게 탐지합니다.
트래픽 미러링 DPI, Topology Mapper, Adaptive Active Query 등 세 가지 탐지 기술을 활용해 수 분 내 네트워크 자산을 식별하고, 수집된 정보를 상호 교차 검증하여 자산 탐지의 정확성과 신뢰성을 높입니다.
4가지 렌즈 : 위협 · 실효 취약 · 노출 · 영향
모든 점수에 기여 근거 3개와 한국어 설명
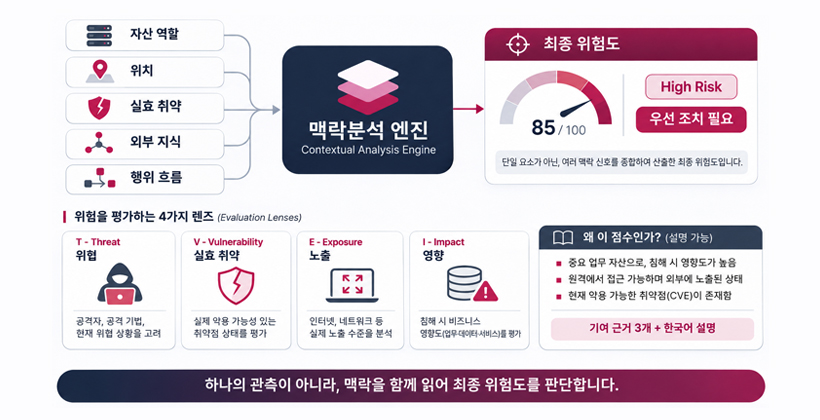
요소를 더하기만 하는 점수는 우선순위를 주지 못합니다
여러 위험 요소를 가중 합산하는 방식은 대부분의 자산을 ‘Medium’으로 뭉개 버립니다. “OS가 오래됐다” 하나로 수백
대가 같은 등급이 되면 어디부터 손댈지 알 수 없습니다. Contellix ADR은 요소 사이의 “관계”를 읽습니다.
같은 Windows 7 PC, 다른 위험 — 맥락분석이 가르는 세 자산
-
Low · 13
격리된 PLC망의 Windows 7 PC
지원 종료 OS지만 노출 서비스가 없고, 인터넷 · 게스트망에서 닿지 않으며, 이상 행위도 없습니다. 조치 우선순위에서 내려갑니다.
-
High · 65
게스트망에서 접근되는 Windows 7 PC
SMBv1 사용 + 실제 악용 중인 EternalBlue(KEV) + SMB 서비스 관측 + 지원 종료 OS. 서로 다른 세 출처가 같은 위험을 확증합니다.
-
Critical · 100
인터넷에 노출된 C2 통신 서버
외부 접속 허용 · KEV 취약점 도달 가능 · 악성 IOC 일치와 주기적 비코닝(C2) · 서버 역할. 즉시 대응 대상입니다.
위험을 네 가지 질문으로 분해합니다
각 렌즈는 0~1 확률로 계산되고, 렌즈마다 가장 크게 기여한 증거 3개가 함께 저장되어 화면에서 바로 확인됩니다.
-
T · Threat
위협 — 지금 공격받고 있는가
- IOC 일치(C2 · 악성 도메인 · Tor) · 비코닝
- 측면 이동 · Brute Force
- 평소 행위(Baseline) 이탈
- OT 위험 명령(PLC 정지 · 다운로드 · 쓰기)
-
V · Vulnerability
실효 취약 — 뚫리면 무엇이 열리는가
- CVE: 심각도 × 실제 악용 여부 × 도달 가능성
- OS별 취약한 통신(SMBv1 · NTLMv1 · Telnet 등)
- 설치 앱의 위험한 통신 프로파일
- 약한 설정 · 지원 종료 OS
-
E · Exposure
노출 — 공격자는 어디서 닿는가
- 인터넷에서 접속 허용
- 게스트망 등 비신뢰 구간에서 접근
- 관리 포트 광역 접근
- 실제 트래픽으로 도달을 증명
-
I · Impact
영향 — 뚫리면 얼마나 아픈가
- 운영자가 지정한 업무 중요도 우선
- 미지정이면 역할 추론(DC · PLC · DB · 서버 · PC)
- 많은 자산이 인증 · 관리하는 허브 가산
- 민감 데이터 흐름 가산
하나라도 강하면 높게, 약한 신호 여럿은 서서히
-
01
증거 융합
행위 · 취약점 · 외부 인텔리전스 · 정책 결과를 모두 하나의 ‘증거’로 정규화해 자산 중심 그래프에 올립니다. 수천 개의 약한 신호가 Critical을 만들지 않습니다.
-
02
교차 확증
트래픽 · 자산 · 취약점 · 인텔리전스 중 서로 다른 출처가 같은 위험을 지지할수록 점수가 올라갑니다. 단일 출처만으로는 Critical이 되지 않습니다.
-
03
도달 가능성
해당 서비스가 실제로 응답하는 것이 트래픽에서 관측된 CVE만 ‘공격 가능한 지점’으로 올립니다. 목록이 아니라 실효 위험입니다.
-
04
시간 감쇠
행위 · 인텔리전스 증거는 시간이 지나면 자연스럽게 약해지고, 취약점 · 설정 증거는 해소될 때까지 유지됩니다. 오래된 경보가 점수를 붙잡지 않습니다.
-
05
킬체인 진행
정찰 → 침투 → … → 유출 · 영향의 단계로 매핑해, 낮은 단계 뒤에 높은 단계가 이어지면 “공격 진행 중”으로 격상합니다.
-
06
전염 — 다음 표적
침해가 의심되는 자산이 관리 · 측면 이동 경로로 접근한 자산을, 아직 증거가 없어도 “다음 표적”으로 먼저 지목합니다.
“왜 이 점수인가” — 모든 점수에 이유가 붙습니다
-
자산 상세 화면 · 요약 설명 예시
“게스트망에서 접근 가능한 PC에 악용 중인(KEV) SMB 취약점이 열려 있고, SMBv1 · 지원 종료 OS가 확증함”
- 렌즈별 확률 막대 — 어떤 렌즈가 점수를 지배하는지
- 기여 증거 Top 3 — 클릭하면 원본 행위 · 연결로 이동
- 점수 사유 배지 — 킬체인 단계 · 교차 확증 수
- 다음 조치 — SMBv1 비활성화 · MS17-010 적용 · 게스트망 분리
| 한국어 설명 | 위험 설명은 외부 AI(LLM) 없이 템플릿으로 생성해, 폐쇄망에서도 같은 품질로 동작합니다. |
|---|---|
| 운영자 피드백 | 판정에 동의 · 이의를 남기면 정해진 한도 안에서 가중치를 보정하고, 언제든 되돌릴 수 있습니다. |
| 감사 가능 | 점수 산정에 쓰인 설정 버전이 함께 기록되어, 왜 그 시점에 그 점수였는지 추적할 수 있습니다. |
고객의 정책이 곧 분석 엔진의 입력이 됩니다
-
01
정책 → 증거
모든 정책의 탐지 결과(Risk Indicator)가 자동으로 엔진의 증거가 됩니다
-
02
맥락 → 정책 조건
“노출된 자산에서만”, “킬체인 5단계 이상이면”처럼 맥락을 정책 조건으로 사용
-
03
엔진 → 맥락 Risk Indicator
Exploitable & Exposed · Attack Progression · Lateral Movement Target 등을 엔진이 직접 부여
-
04
Alert 맥락 게이트
격리 · 저영향 자산의 반복 Alert는 억제하고, 같은 Alert라도 PLC · DC에서 난 것을 위로
정책 탐지 · 대응
Contellix ADR은 약 200개의 내장 보안 정책을 기반으로 조직의 보안 환경과 운영 기준에 맞춰 정책을 자유롭게 활성화·수정·생성할 수 있습니다. 복잡한 코드 작성 없이 보안 정책을 데이터 중심으로 관리하며, 실시간 평가·반복 평가·스케줄 평가·소급 평가를 통해 다양한 보안 위협을 지속적으로 탐지합니다.
또한 Risk Indicator와 Alert를 분리하여 운영함으로써 불필요한 알림을 최소화하고, 탐지된 위협에 대한 신속하고 체계적인 대응을 지원합니다.
Risk Indicator 필수 + Alert 선택 설계
AQL 질의 하나로 검색 → 정책 · 대시보드 · 리포트
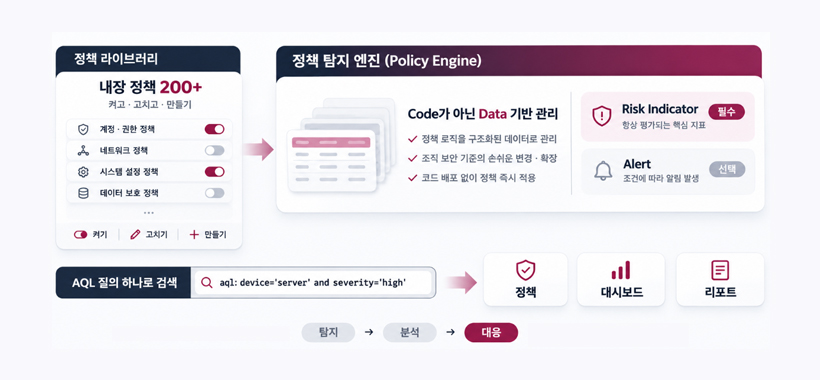
탐지 주제별로 정리된 내장 정책 약 200개
실환경 정책을 탐지 주제별로 재구성하고, 국내 요구(N2SF · 망분리)와 클라우드를 더했습니다.
MITRE ATT&CK(Enterprise · ICS) 라벨과 한글 · 영문 설명을 함께 제공합니다.
| 카테고리 | 대표 정책 |
|---|---|
| 위협 인텔리전스 · 의심 통신 | Tor · Cobalt Strike · 싱크홀 DNS 질의, IP 터널링(ngrok), 의심 호스트 통신 |
| 취약점 · 익스플로잇 | Log4j · Shellshock · ProxyLogon 공격 시도, Zerologon 등 취약 자산 |
| 외부 · 원격 세션 | 외부 IP와의 RDP · VNC · SSH · SMB · FTP · Telnet · Modbus 세션 |
| 자격증명 · 측면 이동 | LLMNR 측면 이동, 워크스테이션 간 SMB, Brute Force 성공, 계정 잠금 |
| OT / ICS | PLC 구성 변경 · 업로드 · 펌웨어 · 모드 변경 · 정지, 비감독 장비의 PLC 접근 |
| 암호화 미적용 · 인증서 | 평문 트래픽 · 자격증명, 약한 암호 스위트, 만료 임박 인증서 |
| 자산 관리 · 세분화 | 지원 종료(EoL/EoS), 미승인 유형, IP 충돌, 업무망→게스트망 교차, 경계 간 비인가 통신 |
| 국내 규제 · 클라우드 | N2SF 자산식별 · 지속 검증, 망분리 위반 정황, 인터넷→관리 포트, 운영↔개발 VPC |
| 포트 스캔 · 앱 · Shadow AI | 일반 · SMB · ICS 포트 스캔, 생성형 AI · 소셜미디어 통신 |
Risk Indicator는 항상, Alert는 필요한 것만
-
RISK FACTOR · 필수
“어떤 위험이 걸렸나”를 자산별로 기록
- 정책이 일치하면 항상 남김 — 등급 · 근거 · 자산별 점수 · 조치 템플릿
- 상태: 열림 → 해결(일정 기간 미관측 시 자동) / 예외(사유 필수) / 재발
- 튜닝 기간엔 Alert를 끄고 Risk Indicator로 추이만 관찰 가능
-
ALERT · 선택
“무엇을 먼저 봐야 하나”만 알림
- 켜 둔 정책만 Alert 생성 — 같은 탐지를 두 번 만들 필요 없음
- 우선순위 = 심각도 × 자산 맥락 위험
- 담당자 지정 · 상태 · 코멘트 · MITRE 전술로 처리
정책 편집 후 저장하기 전에 최근 데이터로 예상 일치 건수를 미리 봅니다(드라이런).
오탐이 많은 정책을 켜기 전에 확인할 수 있습니다. 기존 정책은 CSV로 가져올 수 있습니다.
실시간으로 평가하고, 과거로 되돌아가 다시 검사합니다
-
Real-time
실시간 평가
행위 · 연결 이벤트가 발생하는 즉시 평가합니다.
-
Incremental
변경분 평가
자산 속성 · 취약점이 바뀐 자산만 다시 평가합니다.
-
Scheduled
스케줄 평가
정해진 요일 · 시각에 전체를 평가합니다.
-
Retroactive
소급 평가
정책을 새로 만들거나 인텔리전스가 업데이트되면 과거 데이터를 다시 검사합니다.
탐지에서 대응까지 — 정책 출력(Action)
| Risk Indicator · Alert | 위험 기록(필수)과 알림(선택). 같은 정책 · 자산의 Alert는 주기 내 1건으로 통합하고 횟수를 누적합니다. |
|---|---|
| Tag · Boundary | 자산 태그 부여 · 해제, 자산을 경계(존)에 추가 · 해제 — 목록 · 대시보드 · 세분화 정책에 활용 |
| Enforce (차단) | 방화벽 · NAC 플러그인으로 차단 · 격리. 승인 후 실행을 선택할 수 있고, OT 구간은 기본이 수동 승인입니다. |
| Notify (연동) | Email · Syslog(CEF) · Webhook으로 SIEM · ITSM과 연계 |
질의 하나로 검색하고, 그 결과를
그대로 정책 · 대시보드 · 리포트로
in:devices riskLevel:Critical,High boundaries:"외부"in:ipConnections protocol:smb direction:OUTBOUNDin:vulnerabilities kev:true reach:Observed context.exposure:>=0.85- 검색 결과 화면에서 바로 대시보드에 추가 · 정책으로 만들기 · 리포트에 추가
- GUI 필터 빌더와 AQL을 양방향으로 전환
- 운영자 콘솔: 분석 · 자산 · 보안대응 · 취약점대응 · 네트워크 · 콘텐츠 · 설정 7개 메뉴, 한글 / 영문 UI
- 한글 리포트 템플릿과 예약 발송, Network Map · Purdue 모델 화면
- 오프라인 PCAP 분석 — 캡처 파일만으로 라이브 센서와 같은 분석. 센서 설치 전 사전 진단, 침해 사고 시 과거 캡처 재분석
취약점 · 인텔리전스
Contellix ADR은 단순히 취약점(CVE) 목록을 나열하는 것이 아니라, 자산의 중요도와 노출 상태, 공격 경로 및 실제 악용 가능성을 종합적으로 분석하여 현재 공격 가능한 취약점부터 우선순위를 선정합니다.
이를 바탕으로 위험도가 높은 취약점을 실행 가능한 조치 작업으로 구성하고, 담당자 지정부터 조치 이력 관리, 적용 결과 검증까지 체계적인 대응 프로세스를 지원합니다.
도달 가능성 기반 CVE 우선순위 · 조치 작업 엔진
서명된 인텔리전스 패키지 오프라인 업데이트 · 조기 경보
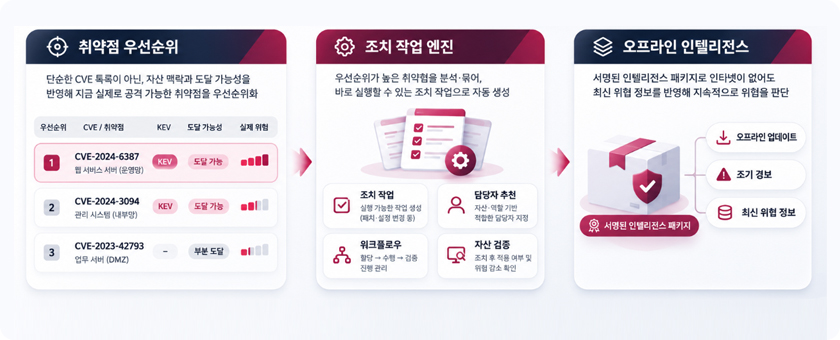
CVE 목록이 아니라, 공격 가능한 지점부터
-
01
속성 추출
제조사 · OS · 버전 · 빌드 · 앱
-
02
CPE 생성
표준 식별자(CPE 2.3)로 변환
-
03
CVE 매칭
취약점 데이터베이스와 대조
-
04
신뢰도 판정
Confirmed · High · Medium · Low
-
05
자동 재평가
자산 · 인텔리전스 변경 시
-
위협 태그
실제 위험을 알려주는 표시
- KEV 실제 악용
- Ransomware
- 공개 Exploit/PoC
- EPSS 상위
- Early Warning
- OT 벤더 권고(CSAF)
-
도달 가능성 (Reachability)
트래픽으로 증명된 취약점이 위로
- 관측(Observed) — 해당 서비스의 서버 응답이 트래픽에서 확인됨
- 제품 일치 — 제품 · 버전만 일치
- 추정(Inferred) — 근거가 약함, 아래로 정렬
KEV + 서비스 관측 + 노출된 CVE만 상단에 오고, 나머지는 아래로 내려갑니다.
DPI 기반 On-Premise 제품이라서 가능한 증명입니다. 상태는 열림 · 해결(자동) · 위험 수용(사유 · 기한) · 오탐으로 관리합니다.
조치 작업 엔진 — 실행하면 되는 작업지시서로
-
Bundle
조치 단위로 묶기
“OpenSSH 업그레이드”, “SMBv1 비활성화”처럼 같은 조치로 해결되는 CVE · Risk Indicator를 하나의 작업으로 묶습니다.
-
Priority
효과가 큰 순서로
위험 점수 기여도 × 영향 자산 수 × 실제 악용 · 조기 경보 여부로 조치 효과가 큰 작업부터 정렬합니다.
-
Assign
담당자 추천 배정
사이트 · 경계 · 자산 유형 · 태그와 과거 처리 이력으로 담당 그룹을 추천하고, 운영자가 확정합니다.
-
Workflow
워크플로 · 기한 관리
신규 → 배정 → 진행 → 검증 대기 → 완료, 예외(위험 수용)는 기한과 사유가 필수입니다.
-
Verify
자동 검증
해당 CVE · Risk Indicator가 해소된 것을 엔진이 관측하면 자동으로 “검증 완료”로 바꾸고, 기한을 넘기면 알립니다.
-
Mitigate
패치가 안 되는 자산
지원 종료 자산에는 격리 · 접근 제한 같은 보완 통제를 제시하고, ITSM 티켓으로 연계합니다.
공격 표면을 숫자로, 공격 경로를 그림으로
| 노출 KPI | 외부 통신 자산 · 노출된 Critical CVE 자산 · 세분화 위반 연결 · 지원 종료 비율 · 평문 자격증명 노출을 매일 기록하고 추이를 봅니다. |
|---|---|
| 공격 경로 분석 | 자산과 연결 그래프에 취약점 · 위험 요인을 결합해, 인터넷에 노출된 자산에서 업무상 중요한 자산까지 닿는 경로를 계산합니다. |
| 차단 효과 지점 | 여러 공격 경로가 지나는 자산 · 연결을 찾아, 차단 · 세분화 효과가 가장 큰 지점을 제시합니다. |
| Network Map | 사이트 · 경계 · 악성 연결 · 외부 송수신을 한 화면에. 경계 간 통신 매트릭스로 세분화 위반을 찾습니다. |
인터넷 없이도 최신으로 — 서명된 인텔리전스 패키지
CK Intel Hub가 외부 소스를 수집 · 검증해 전자서명한 패키지를, 고객이 정한 경로로 반입합니다.
-
01
수집 · 검증
CK 본사에서 외부 소스를 정기 수집 · 정규화 · 검증하고 조기 경보 점수 산정
-
02
서명 패키지
분기 전체 · 월간 변경분 · 24시간 내 긴급 패키지, 국문 릴리스 노트 · 반입 확인서 동봉
-
03
반입
엔지니어 방문(보안 USB) · 고객 망연계 자료전송 · 긴급 경로
-
04
Update Center
서명 · 무결성 자동 검증 → 무중단 교체 → 전체 자산 재평가 → “새로 확인된 위험” 리포트 · 롤백
-
인텔리전스 DB 구성
판단에 필요한 외부 지식
- CVE · CPE 매칭 룰 · KEV · EPSS · OT 벤더 권고 · 지원 종료 정보 · Exploit 목록
- 자산 식별 핑거프린트 · 모델별 정상 행위 프로파일
- IOC(C2 · 악성 도메인 · Tor · 봇넷) · 취약 통신 카탈로그 · 정책 라이브러리
- NVD
- CISA KEV
- EPSS
- ICS CSAF
- MITRE ATT&CK
- KISA · C-TAS
- CK Labs
-
EARLY WARNING
공식 KEV 등재 전에 먼저 압니다
- EPSS 급상승 · 공개 PoC/Exploit · 벤더 긴급 권고 · 국내 긴급 공지(KISA/KrCERT) · 위협 피드 연관을 종합해 점수화
- 패키지를 적용하는 즉시 영향 자산을 자동 매핑하고, Alert · Risk Indicator 생성
- KEV 등재 시 얼마나 먼저 경보했는지를 성과 지표로 기록
주요 대시보드
Contellix ADR은 자산·위협·취약점·네트워크 등 다양한 보안 정보를 하나의 통합 데이터 기반으로 연결하여, 각 영역의 현황과 분석 결과를 목적에 맞는 대시보드로 시각화합니다.
종합 대시보드에서 전체 보안 현황을 한눈에 파악하고, Network Map과 자산 상세·맥락분석을 통해 개별 자산의 연결 관계와 위험 요소를 상세히 확인할 수 있습니다.
또한 네트워크 대시보드, MITRE ATT&CK 커버리지, Early Warning 등 총 6개의 주요 대시보드를 통해 보안 위협과 탐지 현황을 다각도로 분석하며, 모든 화면은 고객 내부망에서 수집·분석한 데이터를 기반으로 구성되어 외부 인터넷 연결 없이도 체계적인 보안 모니터링과 통합 관리를 지원합니다.
종합 현황에서 자산 한 대의 근거까지 한 흐름으로
모든 화면은 고객망 안의 데이터만으로 그려집니다
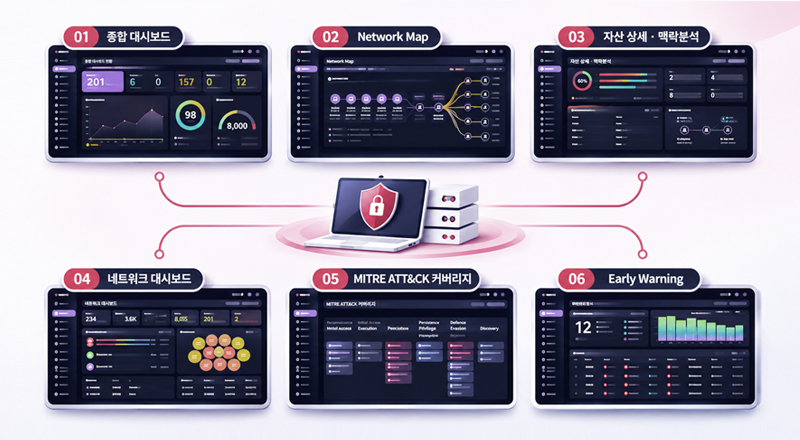
여섯 개의 화면, 하나의 흐름
전체 현황을 보고, 지도에서 위치를 확인하고, 자산 한 대의 근거까지 내려갑니다. 화면을 누르면 원본 크기로 열립니다.
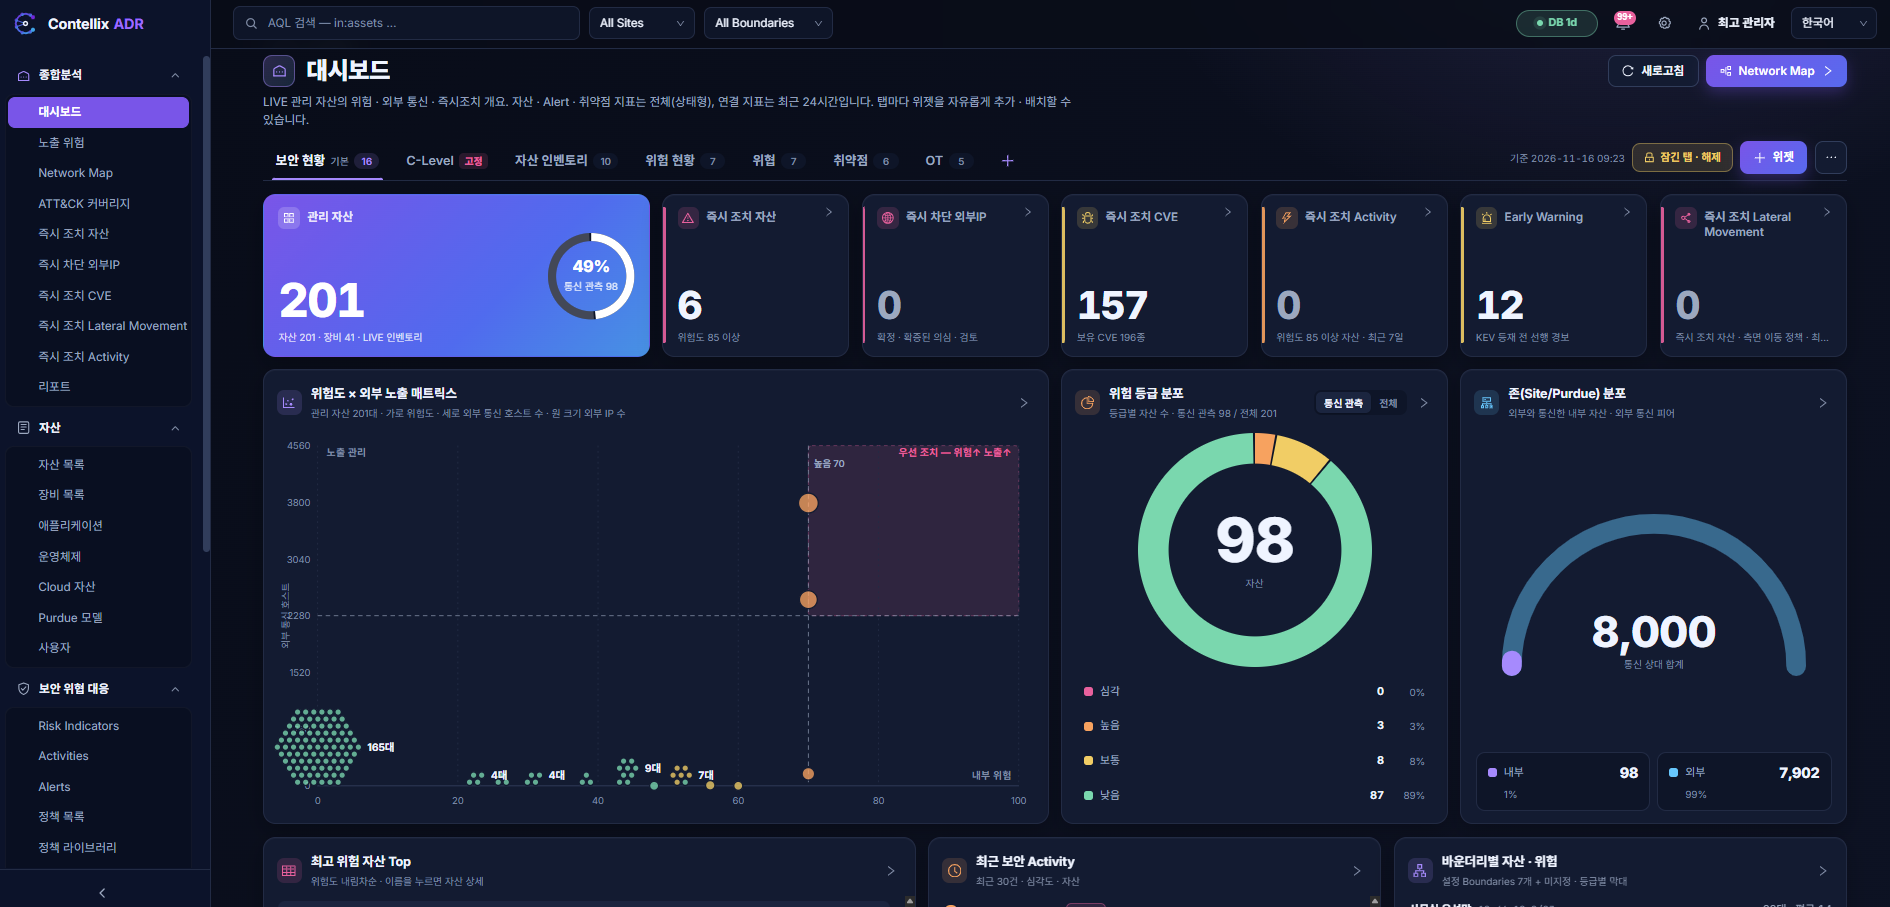
종합 대시보드
관리 자산, 즉시 조치가 필요한 자산 · CVE, Early Warning 건수를 첫 화면 한 줄로 요약합니다.
위험도 × 외부 노출 매트릭스와 위험 등급 분포로 먼저 손댈 자산을 가려내고, 역할별 탭에 위젯을 자유롭게 배치합니다.
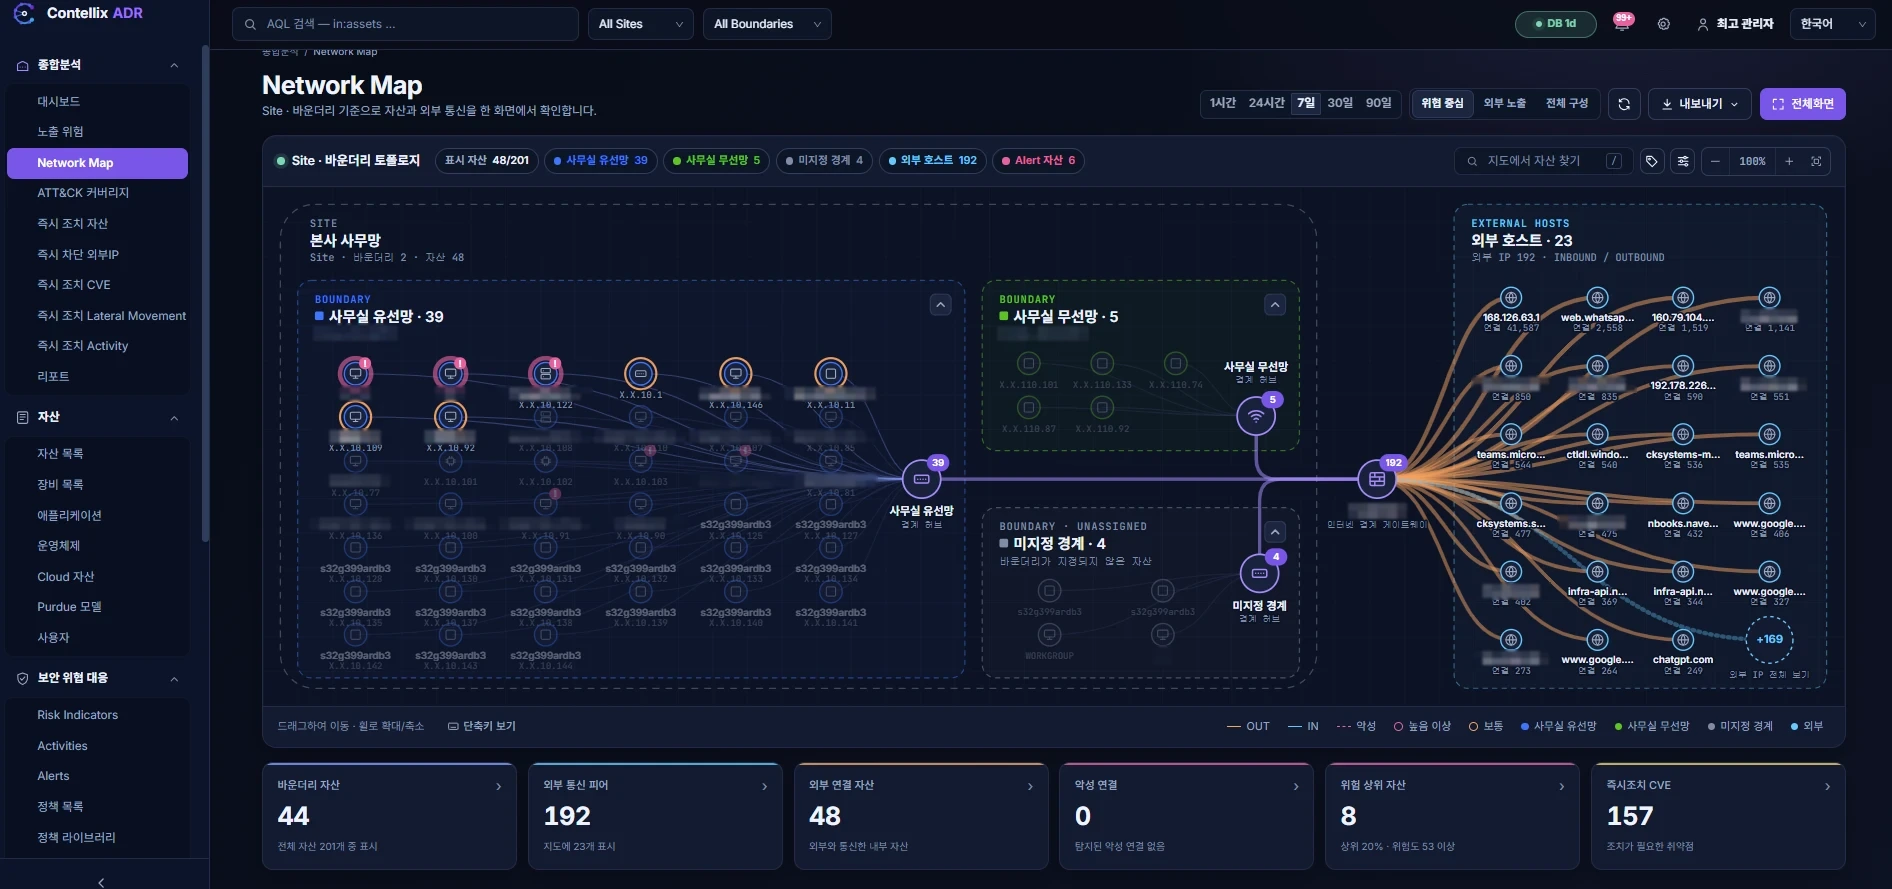
Network Map
Site · 바운더리(경계) 단위로 내부 자산과 외부 통신을 한 장의 토폴로지로 보여줍니다.
위험 중심 · 외부 노출 · 전체 구성 보기를 전환하며, 위험 자산의 통신이 어느 경계를 거쳐 밖으로 나가는지 따라갑니다.
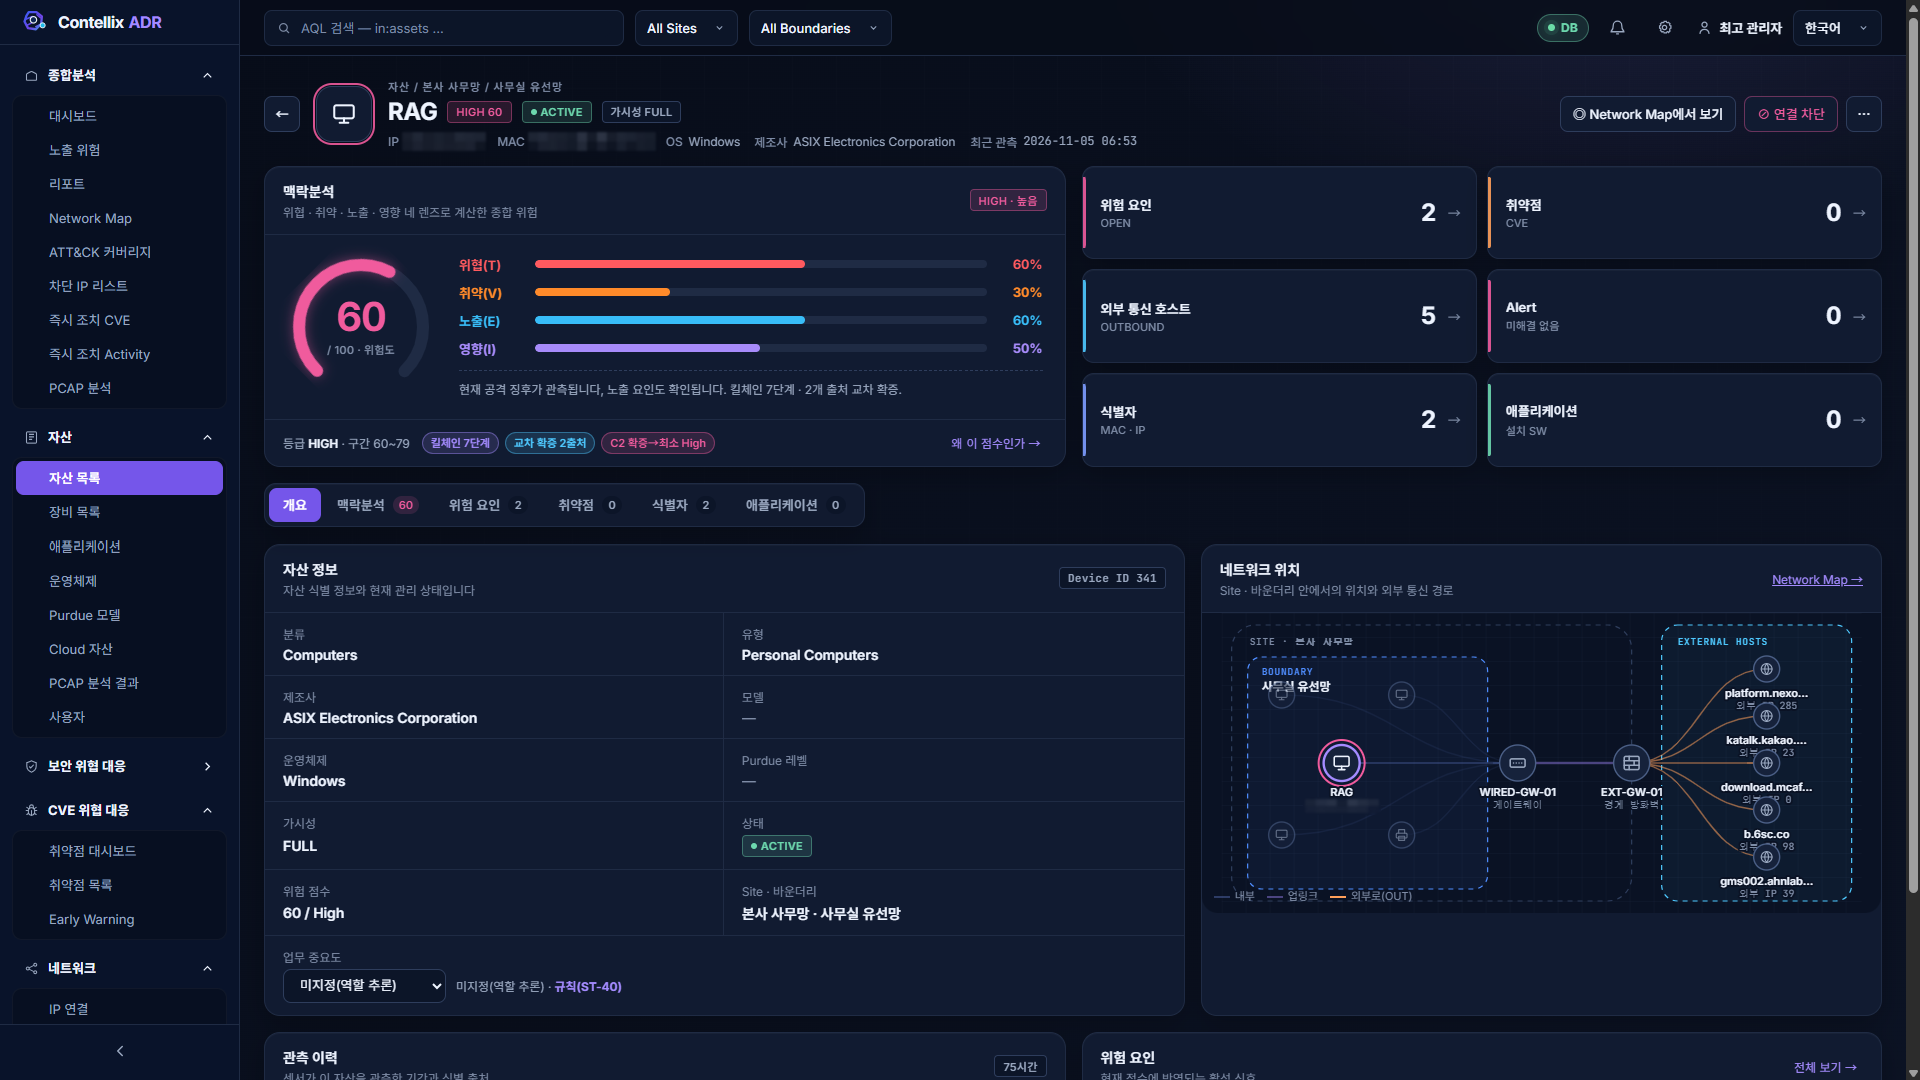
자산 상세 · 맥락분석
위협 · 취약 · 노출 · 영향 네 렌즈의 점수와 “왜 이 점수인가”의 근거를 자산 한 대 단위로 보여줍니다.
위험 요인 · CVE · 외부 통신 호스트 · 식별자와 네트워크 위치를 한 화면에 모아, 확인에서 연결 차단까지 이어집니다.
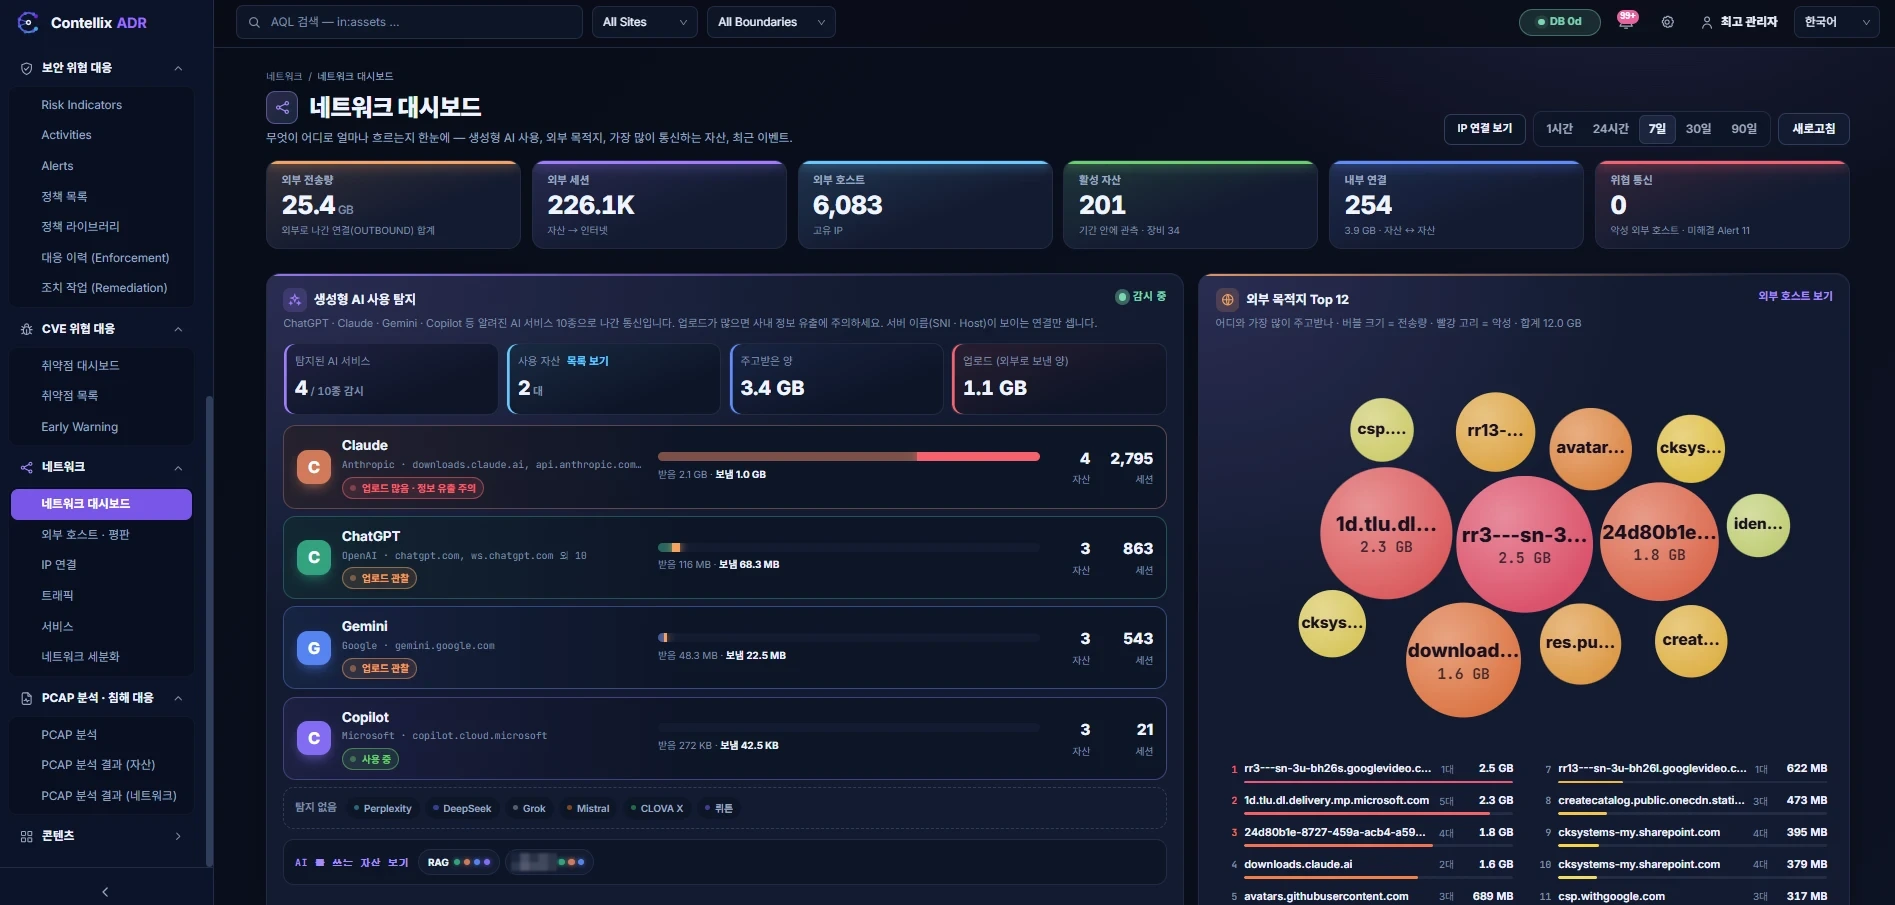
네트워크 대시보드
외부 전송량 · 세션 · 목적지 Top과 함께, ChatGPT · Claude · Gemini · Copilot 같은 생성형 AI 서비스 사용을 자산 단위로 탐지합니다.
업로드가 많은 서비스와 자산을 따로 표시해, 사내 정보가 밖으로 나갈 가능성을 일찍 살필 수 있습니다.
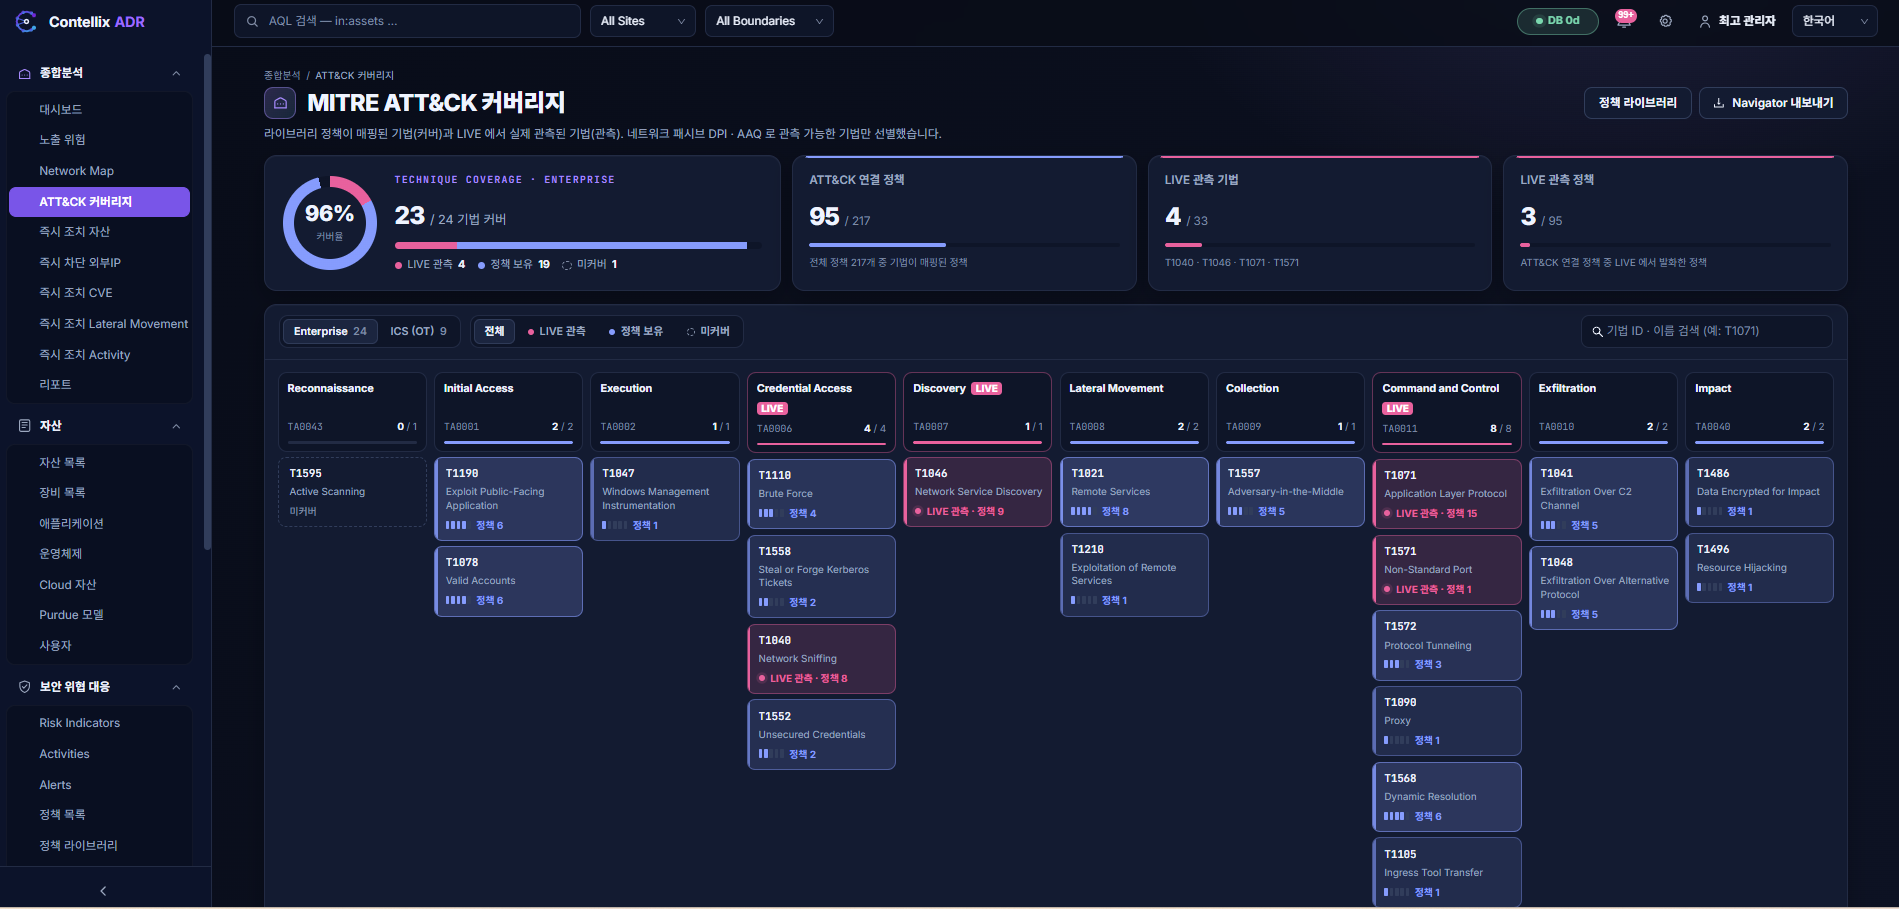
MITRE ATT&CK 커버리지
정책 라이브러리가 매핑된 기법(커버)과 현장에서 실제로 관측된 기법(LIVE)을 전술별로 구분해 보여줍니다.
Enterprise · ICS(OT) 매트릭스를 전환해 탐지 공백을 확인하고, ATT&CK Navigator 형식으로 내보냅니다.
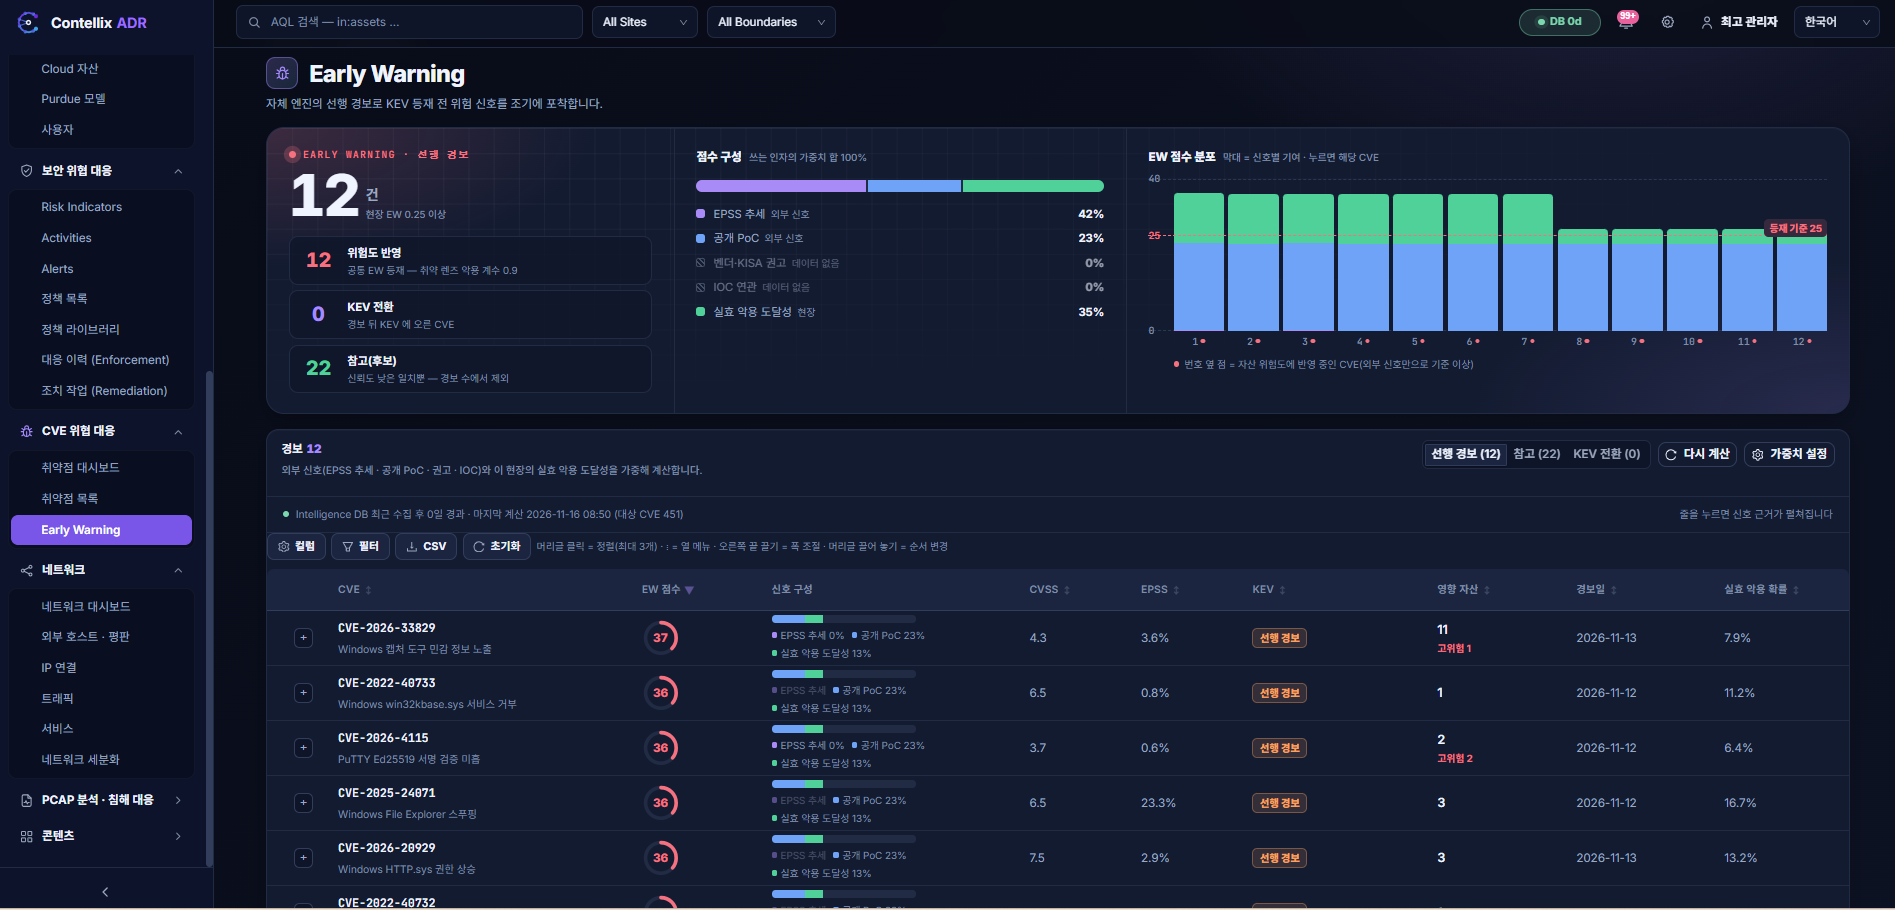
Early Warning
공식 KEV 등재 전에 EPSS 추세 · 공개 PoC · 현장의 실효 악용 도달성을 종합해 선행 경보를 냅니다.
CVE마다 신호 구성과 영향 자산을 함께 보여주어, 어떤 근거로 경보했는지 바로 확인할 수 있습니다.